Zammad : deux failles chaînées, de la session volée au compte root
Le 2 octobre 2026, la CISA a inscrit deux vulnérabilités de l’outil de ticketing Zammad à son catalogue KEV. Chaînées, elles mènent d’une fixation de session à l’exécution de code puis aux droits root.
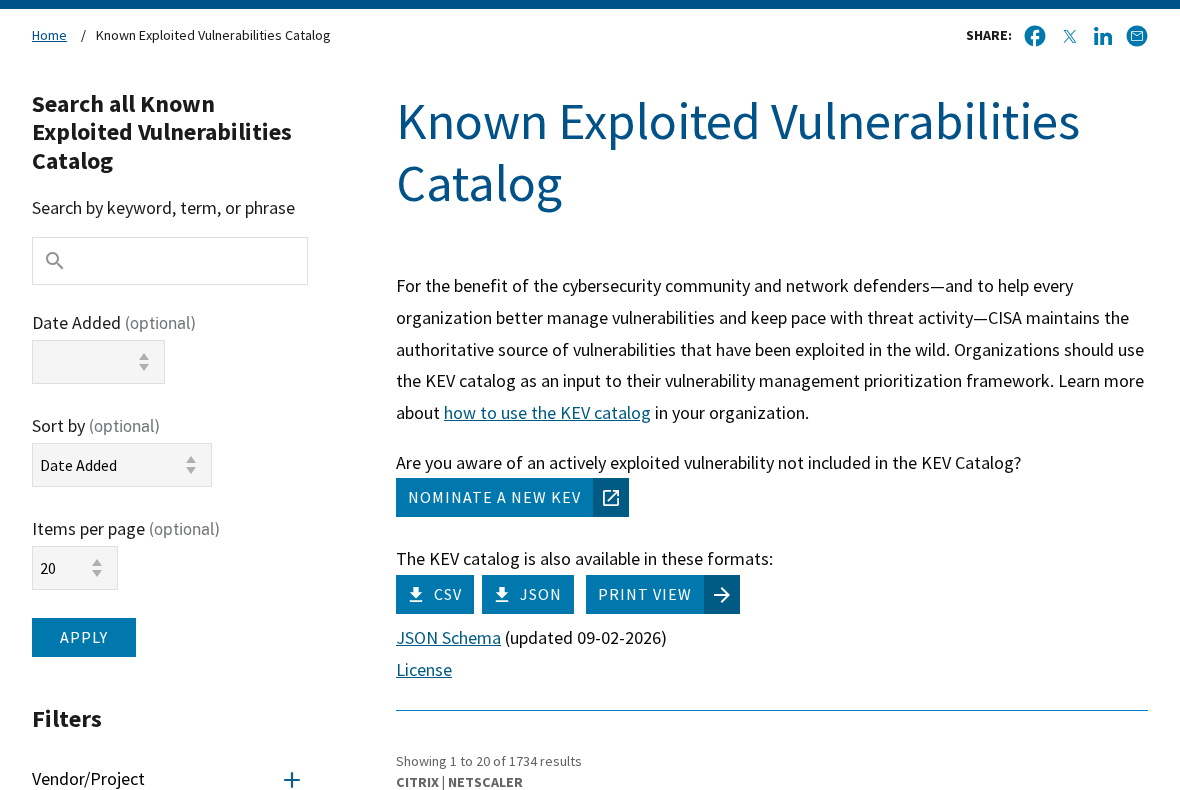
Faits
- Produit : Zammad (Zammad GmbH), outil de support et de ticketing
- Type : Vulnérabilités activement exploitées (CISA KEV)
- Ajout au catalogue : 2 octobre 2026
- CVE-2026-102489 : Fixation de session pouvant mener à une exécution de code à distance sous l’utilisateur zammad
- CVE-2026-102490 : Gestion incorrecte des privilèges : l’utilisateur local zammad peut obtenir les droits root
- Chaînage : Indiqué par la CISA pour les deux CVE
Analyse
Interprétation personnelle, distincte des faits ci-dessus.
- Un outil de ticketing contient des échanges, des pièces jointes et parfois des identifiants : sa compromission complète expose tout le support.
- Le chaînage transforme une faille applicative en prise de contrôle du serveur : surveiller les processus lancés par l’utilisateur zammad.
Remédiation
- Appliquer les correctifs de l’éditeur.
- Vérifier l’exposition Internet de l’instance.
- Rechercher des processus ou des tâches planifiées inhabituels créés par l’utilisateur zammad.
Sources
Niveau de confiance : Élevé : source officielle (CISA).
Fiche préparée par le workflow n8n de veille SOC (collecte du 5 octobre 2026), puis relue et rédigée. Comment cette veille est construite.