Noyau Linux de Debian et d’Ubuntu : deux avis CERT-FR à appliquer
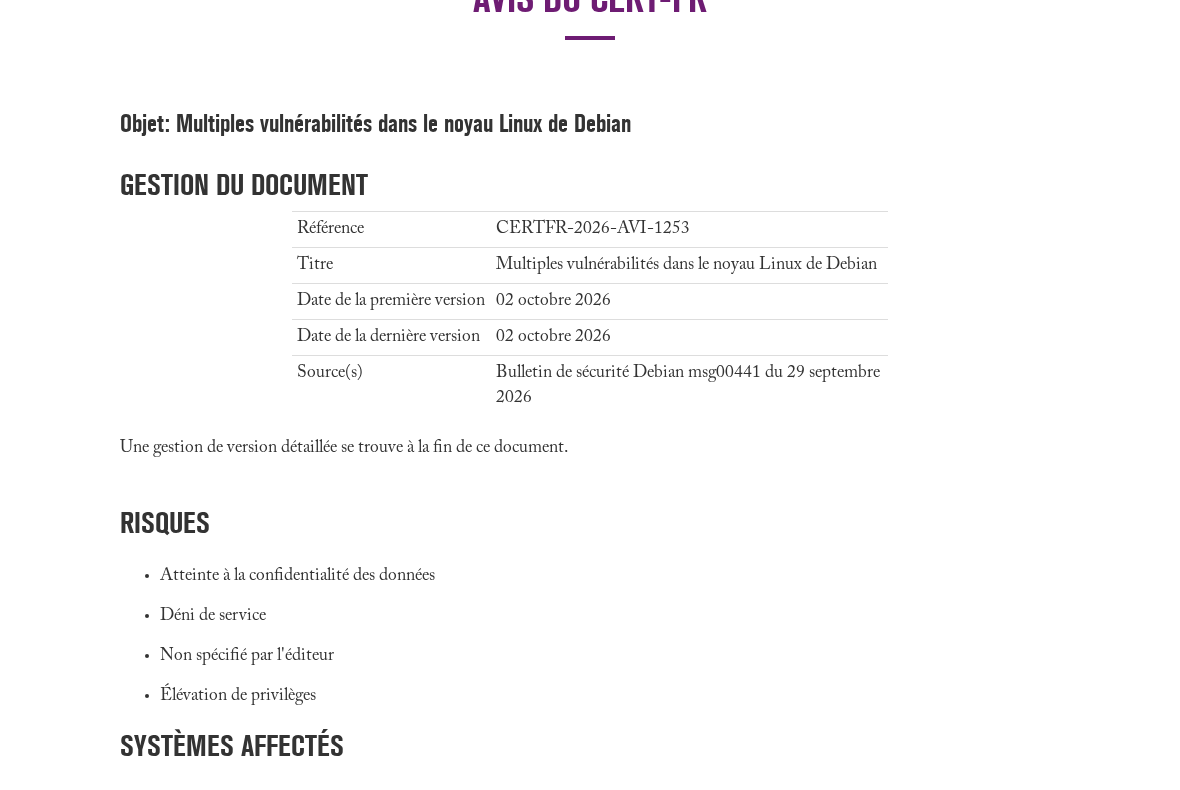
Le 2 octobre 2026, le CERT-FR a publié deux avis sur le noyau Linux de Debian et d’Ubuntu : élévation de privilèges, fuite de données et déni de service, et pour Ubuntu exécution de code arbitraire à distance.
Faits
- Produits : Noyau Linux de Debian et d’Ubuntu
- Type : Avis de sécurité CERT-FR
- Publication : 2 octobre 2026
- Debian (CERTFR-2026-AVI-1253) : Élévation de privilèges, atteinte à la confidentialité des données, déni de service
- Ubuntu (CERTFR-2026-AVI-1252) : Exécution de code arbitraire, élévation de privilèges, déni de service à distance
Analyse
Interprétation personnelle, distincte des faits ci-dessus.
- Debian et Ubuntu sont la base de mon homelab : Proxmox VE repose sur Debian et Wazuh tourne sur Ubuntu 24.04.
- Un correctif du noyau n’est effectif qu’après redémarrage : à planifier, nœud par nœud sur le cluster Proxmox.
Remédiation
- Appliquer les mises à jour du noyau publiées par Debian et Ubuntu.
- Redémarrer les hôtes concernés.
- Vérifier la version active avec uname -r.
Sources
Niveau de confiance : Élevé : source officielle (CERT-FR).
Fiche préparée par le workflow n8n de veille SOC (collecte du 5 octobre 2026), puis relue et rédigée. Comment cette veille est construite.