Veille SOC · méthode
Comment ma veille SOC est construite : ce qu’elle surveille, comment n8n collecte l’information chaque semaine, comment un agent IA rédige les fiches en français, et surtout ce qui l’empêche de publier une information fausse. Cette page décrit l’état réel au 7 octobre 2026, y compris ce qui n’est pas encore prouvé.
État actuel
Ce qui est en place, ce qui a été vérifié, et ce qui reste à démontrer.
Déployé et vérifié
- Workflow
- Actif dans n8n, planifié chaque lundi à 9 h (Europe/Paris)
- Sources
- 21 sources en réponse HTTP 200 lors de la simulation du 7 octobre, aucune en erreur
- Simulation du 7 octobre
- 2 103 éléments lus, 38 dans la période, 9 sujets retenus ; les pages sources ont été lues, aucune écriture sur le site
- Mode de publication
- Publication directe si les deux contrôles passent ; sinon rien n’est publié
- Tests
- 19 tests automatiques sur le code de l’agent et sur la chaîne complète, avec de fausses réponses d’IA
Pas encore démontré
- Aucune fiche n’a encore été rédigée par l’agent sur des données réelles. Lors de la simulation, le quota gratuit du modèle (50 requêtes par jour) était épuisé : le fournisseur a répondu HTTP 429 et rien n’a été publié, comme prévu dans ce cas.
- La première exécution réelle est attendue le lundi 12 octobre à 9 h. Tant qu’elle n’a pas eu lieu, la publication automatique reste une configuration testée, pas un fait observé.
- Hermes n’est pas encore dans la boucle. Son API répond avec l’abonnement OpenAI Codex, mais la machine n8n ne peut pas encore la joindre : le flux réseau entre la zone serveurs et la zone laboratoire reste à autoriser. D’ici là, c’est le modèle gratuit Nemotron, via OpenRouter, qui rédige.
Périmètre et rôle de n8n
Une veille centrée sur les outils et les métiers d’un SOC, automatisée par n8n.
Ce qui est surveillé
- Produits
- Wazuh, Suricata, CrowdSec, CrowdStrike, Darktrace
- Domaines
- SIEM, EDR/XDR, IDS/IPS, NDR, SOAR, renseignement sur la menace (CTI), détection cloud, identité, vulnérabilités, rançongiciels, menaces et incidents de sécurité
- Homelab
- Les technologies présentes dans DozyLab (Proxmox, Juniper, Cisco, Technitium, Vaultwarden, Nginx, Gitea, Windows Server, Debian/Ubuntu) remontent en priorité
Le rôle de n8n
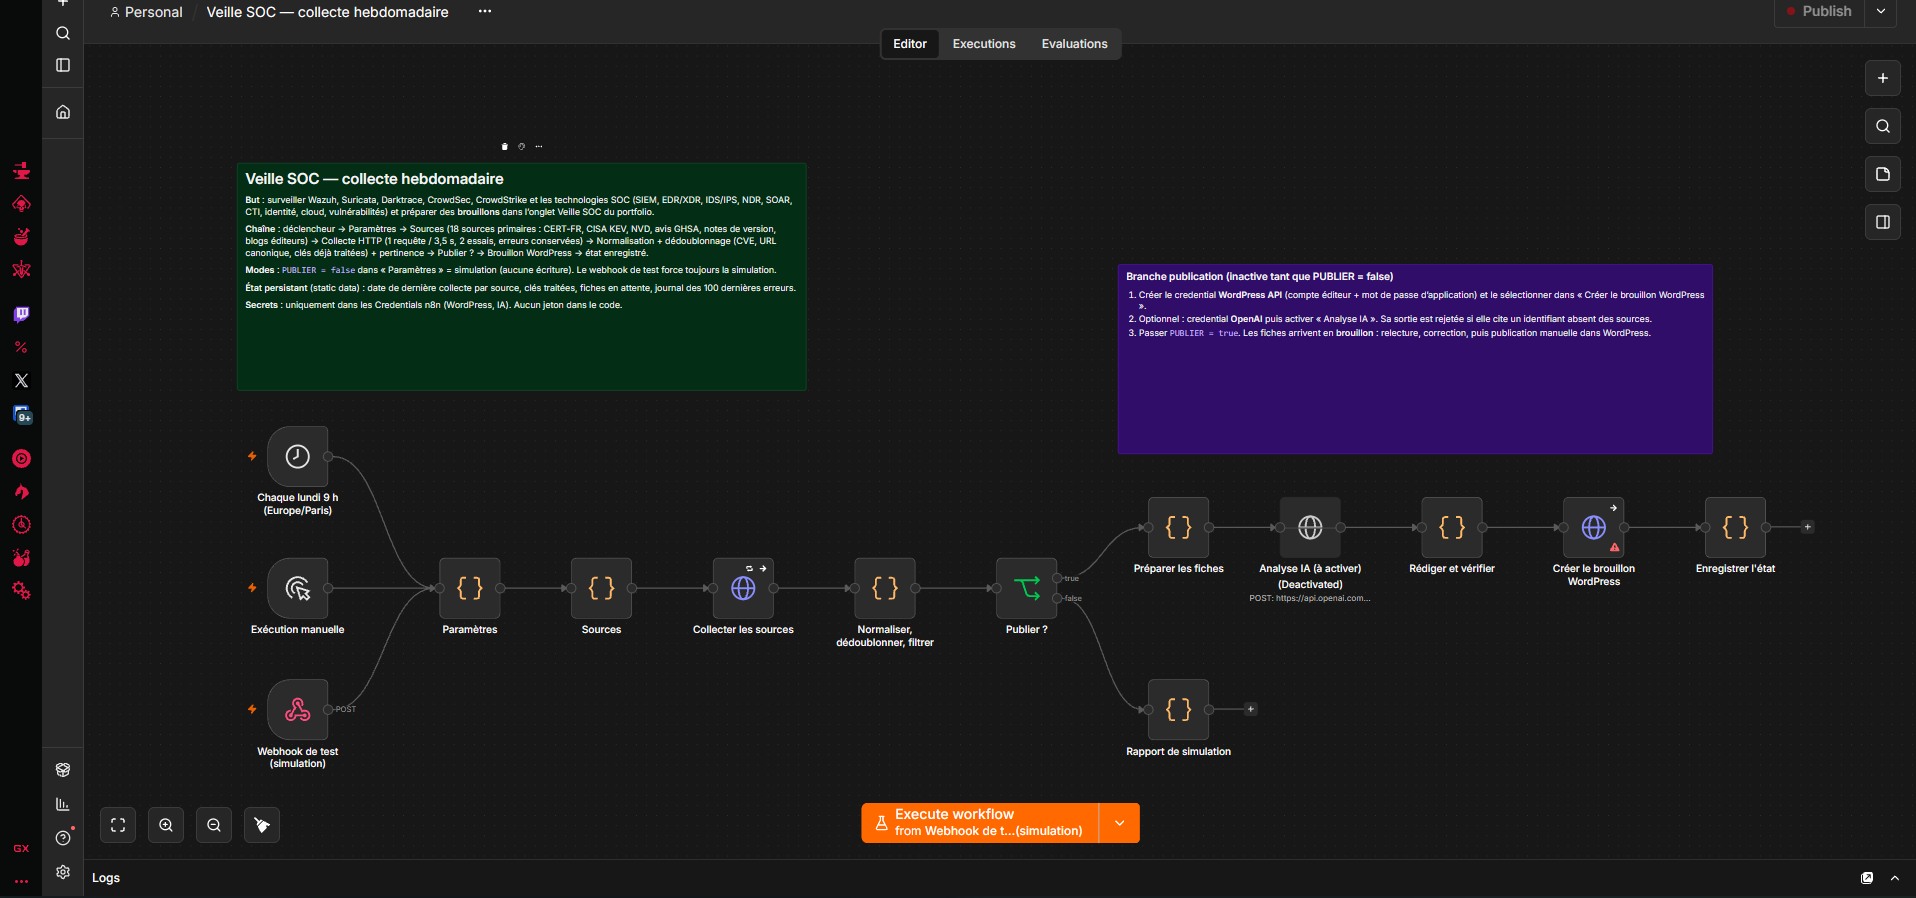
- n8n, auto-hébergé dans le homelab, exécute toute la chaîne : déclenchement, collecte, tri, lecture des pages, appels à l’IA, contrôles, publication et relecture.
- Le workflow s’appelle
Veille SOC — collecte hebdomadaire; il compte 21 nœuds, chacun documenté et testable séparément. - Les identifiants (WordPress, OpenRouter) sont stockés dans les Credentials chiffrés de n8n : aucun secret dans le code, sur le site ou dans les journaux.
Le schéma en un coup d’œil
Huit étapes, de la planification à la relecture de ce qui a été publié.
- 01
Déclenchement planifié
Chaque lundi à 9 h, fuseau
Europe/Paris. Un lancement manuel et un point d’entrée de test, en simulation (aucune écriture), servent aux essais. - 02
Collecte des sources
21 requêtes, une toutes les 3,5 secondes pour respecter les API publiques, avec une nouvelle tentative en cas d’échec.
- 03
Normalisation et dédoublonnage
Chaque élément est ramené au même format. Les doublons sont fusionnés et les événements déjà traités sont écartés.
- 04
Filtrage par pertinence
Un score met en avant les produits surveillés, l’exploitation active (CISA KEV, alertes CERT-FR), la gravité et les technologies du homelab. Quotas : 15 sujets au plus, 4 par source.
- 05
Lecture de la source
Le workflow ouvre la page de l’article lui-même, sur une liste blanche de sites. Si le flux ne donne aucun résumé, la page fournit le contenu. Sans contenu suffisant, le sujet n’est pas traité.
- 06
Rédaction par l’agent IA
Un premier appel rédige en français : titre, chapeau, faits, analyse SOC, limites. Chaque fait doit citer, mot pour mot, une phrase de la source.
- 07
Double contrôle
Le code vérifie les citations et les identifiants (CVE, GHSA, CERT-FR) ; puis un second appel, indépendant, vérifie que la fiche est fidèle à la source. Les deux doivent valider.
- 08
Publication et relecture
Si tout passe, la fiche est publiée, puis relue sur le site et comparée à ce qui a été envoyé. Seul un enregistrement identique est mémorisé comme traité.
Les 21 sources collectées
Les sources officielles et éditeurs d’abord. Trois sources en français s’y ajoutent ; la presse apporte du contexte, jamais la preuve.
Autorités et bases de vulnérabilités
- CERT-FR — alertes (toutes retenues), avis (filtrés sur le périmètre) et rapports de menace (CTI), en français
- CISA KEV — catalogue des vulnérabilités activement exploitées
- NVD (NIST) — une requête par produit surveillé, bornée à la période depuis la dernière collecte
Éditeurs
- Avis de sécurité publiés par Wazuh, OISF (Suricata) et CrowdSec sur GitHub
- Notes de version de Wazuh, Suricata et CrowdSec (versions candidates exclues)
- Annonces de Suricata, CrowdSec, CrowdStrike et Darktrace
Presse spécialisée en français
- IT-Connect et ZATAZ : un article n’est retenu que s’il traite de sécurité ; les offres commerciales sont écartées.
- Les fiches issues de la presse sont rédigées « Selon … », portent une confiance moyenne et ne valent jamais avis officiel. Une fuite seulement revendiquée n’est pas présentée comme confirmée.
Ce qui empêche une fausse fiche
Publier sans relecture humaine n’est acceptable que si la machine peut refuser. Voici ses garde-fous.
Contrôles faits par le code
- Chaque fait et chaque action doivent contenir une citation exacte retrouvée dans la page source ; sinon la fiche est refusée.
- Un identifiant CVE, GHSA ou CERT-FR absent de la source est refusé.
- Le texte est échappé avant d’être envoyé à WordPress : un contenu piégé dans un article ne s’exécute pas.
- L’agent traite les pages lues comme des données non fiables et n’a accès à aucun outil : il ne peut que produire un texte.
- Seuls les sites de la liste blanche peuvent être cités ou lus.
Ce qui arrive en cas de doute
- Source illisible ou trop courte : rien n’est rédigé.
- IA indisponible, quota dépassé ou relecteur en désaccord : rien n’est publié, le sujet reste en attente pour la semaine suivante et l’erreur est consignée.
- Publication ratée ou relue différemment : le sujet est signalé dans le rapport d’exécution.
- Je peux dépublier ou supprimer n’importe quelle fiche après coup.
Normaliser, dédoublonner, se souvenir
Une fiche, toujours les mêmes champs
- Chapeau
- Résumé factuel en français
- Faits
- Ce que dit la source, avec l’extrait cité pour contrôle
- Analyse SOC
- Interprétation et pistes de travail, présentées à part
- Actions
- Seulement celles que la source documente
- Dates
- Date de la source et date de collecte, distinctes
- Confiance
- Élevée (source officielle ou éditeur), moyenne (annonce non recoupée, presse), faible (simple mention dans le NVD)
Mémoire du workflow
- Clé de dédoublonnage : l’identifiant CVE quand il est unique, sinon l’adresse canonique de la source.
- Déjà traité : une fiche publiée et relue enregistre sa clé ; elle n’est plus proposée.
- Dernière collecte : n8n repart de la dernière collecte réussie de chaque source, avec deux jours de recouvrement, dans la limite de 30 jours.
Le workflow en image
Limites assumées
Ce que cette veille ne garantit pas.
Sources et informations
- Source indisponible : l’exécution continue avec les autres et l’erreur est consignée. Si toutes échouent, l’exécution s’arrête en erreur plutôt que de publier un bilan vide.
- Information non confirmée : une annonce d’éditeur ou un article de presse reste en confiance « moyenne ».
- Certains flux ne gardent que leurs derniers éléments : si une exécution est sautée, des avis peuvent être perdus sans alerte.
Agent et publication directe
- Un modèle gratuit n’est pas infaillible. Les citations exactes et la seconde vérification réduisent le risque d’erreur sans l’annuler : une fiche peut être fidèle à sa source et pourtant incomplète.
- Quota : 50 requêtes par jour sur le palier gratuit, soit environ 25 sujets ; au-delà, les sujets attendent la semaine suivante.
- La publication sans relecture humaine préalable est un choix assumé ; la relecture se fait après coup, et chaque fiche indique qu’elle a été rédigée par une IA.
- Le résumé factuel est souvent en anglais à la source ; la fiche le traduit en français, avec la citation d’origine en regard.