Syft v1.57.0 : capture des build IDs ELF et optimisation du scan de couches
Le sujet
Syft v1.57.0
Cette mise à jour améliore la traçabilité des binaires et optimise la consommation de ressources lors de l'inspection des couches. Elle corrige également plusieurs anomalies liées aux identifiants CPE et à la procédure d'installation.
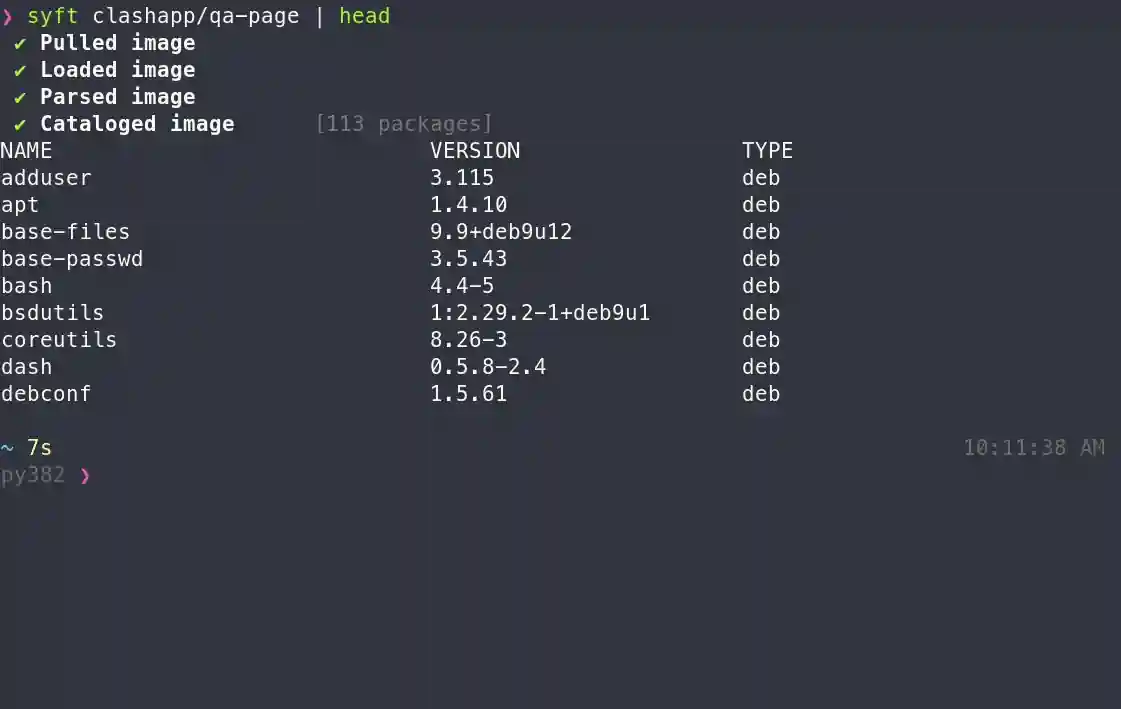
À quoi sert la solution ? Syft est un outil en ligne de commande et une bibliothèque Go conçu pour générer des SBOM à partir de conteneurs et de systèmes de fichiers. Il intervient notamment dans les pipelines de sécurité pour alimenter des scanners de vulnérabilités.
Ce qui change
- Syft capture désormais les build IDs GNU ELF lors de l'inventaire des fichiers binaires.
- La fusion des couches inférieures d'une image n'est construite que lorsqu'une analyse a besoin de les lire.
- La génération de désignations CPE a été désactivée pour les paquets msrc-kb.
Pour le SOC
L'extraction des identifiants ELF pourrait grandement faciliter le traçage d'éventuels binaires malveillants lors d'une levée de doute. En parallèle, la suppression des CPE msrc-kb réduirait les faux positifs lors des scans de vulnérabilités automatisés.
À retenir
- La corrélation des binaires compilés avec des bases de menaces est rendue plus fiable et précise. Condition : en présence de binaires ELF analysés au sein des artefacts inspectés.
- Les paquets msrc-kb ne disposent plus de CPE automatiques pour les rapprochements d'inventaire. Condition : si les flux automatisés dépendent de ces identifiants précis.
Termes utiles
- SBOM
- Inventaire complet et structuré des composants logiciels et dépendances présents dans une application.
- CPE
- Format standardisé de nommage permettant d'identifier de manière unique les applications et matériels vulnérables.