Grype v0.121.1 : optimisation de db diff, indexation d’exclusions et correction go-jose
Le sujet
Grype v0.121.1
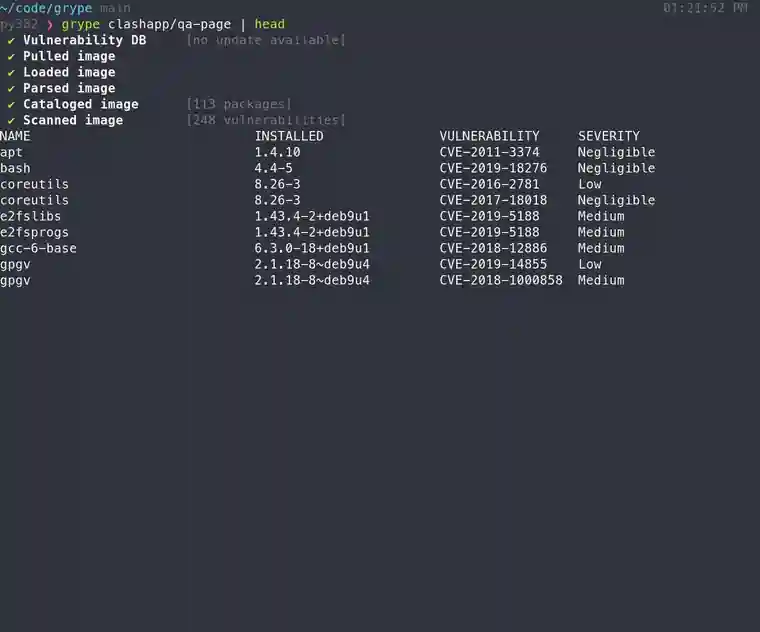
Cette version corrective optimise les comparaisons de bases de vulnérabilités et l'évaluation des règles d'exclusion. Elle remédie également à une vulnérabilité interne affectant la bibliothèque cryptographique go-jose.
Ce qui change
- La mise à jour résout la vulnérabilité GHSA-mgcc-cww5-fp2q de sévérité High via la montée de version de github.com/go-jose/go-jose/v4 vers v4.1.6.
- L'évaluation des règles d'exclusion gagne en efficacité grâce à leur indexation par identifiant de vulnérabilité.
- La commande db diff est accélérée et bénéficie d'une consommation réduite de mémoire vive et de disque temporaire.
Pour le SOC
Pour une équipe SOC, cette mise à jour réduirait les risques liés au traitement des jetons cryptographiques tout en allégeant l'empreinte mémoire des pipelines d'analyse. Le filtrage des alertes gagnerait également en rapidité lors des analyses volumineuses.
À retenir
- L'exécution des scans et des comparaisons consomme moins de mémoire tout en accélérant les temps de traitement. Condition : si l'environnement applique de nombreuses exclusions ou compare fréquemment des bases locales.
- Les téléchargements db diff bloqués sont interrompus par timeout, provoquant l'échec immédiat de la commande. Condition : si les connexions réseau vers les dépôts de bases subissent des latences excessives.
Termes utiles
- EPSS
- Modèle statistique estimant la probabilité d'exploitation d'une faille de sécurité dans un délai de 30 jours.
- CPE
- Format standard d'identification des logiciels utilisé par Grype pour rechercher des vulnérabilités dans le NVD.