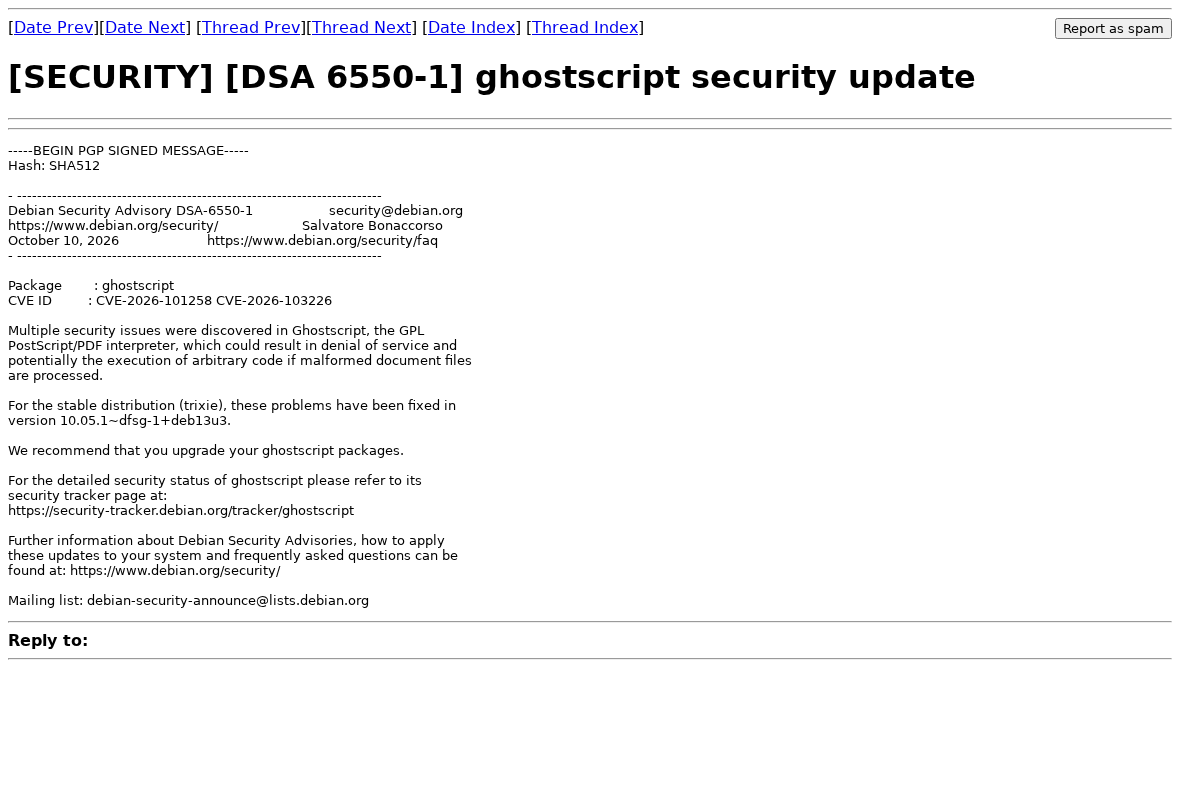
DSA-6550-1 ghostscript – security update
Extraits originaux attribués ; aucune traduction ni conseil ajouté.
Sélection de phrases originales attribuées aux sources ; aucun fait ni conseil ajouté par le modèle.
Absence de corroboration indépendante : les références non lues et les reprises ne constituent pas des preuves.
Faits — extraits originaux
-
debian — Extrait original (en, non traduit)
For the stable distribution (trixie), these problems have been fixed in version 10.05.1~dfsg-1+deb13u3.
Actions explicitement documentées par les sources
-
debian — Extrait original (langue source, non traduit)
We recommend that you upgrade your ghostscript packages.
Les extraits en anglais restent en anglais. Aucun test de laboratoire ni exploitation réelle n’est inféré de ces textes. Les informations d’un éditeur ou de la presse restent des déclarations attribuées.
Sélection et contrôle distincts par IA (openai-codex/gpt-6.1-sol ; contrôle openai-codex/gpt-6.1-sol), puis contrôles déterministes de provenance et budget de citation.