OpenSSH : plusieurs vulnérabilités signalées par le CERT-FR
Le CERT-FR signale plusieurs vulnérabilités dans OpenSSH. Certaines permettent une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données.
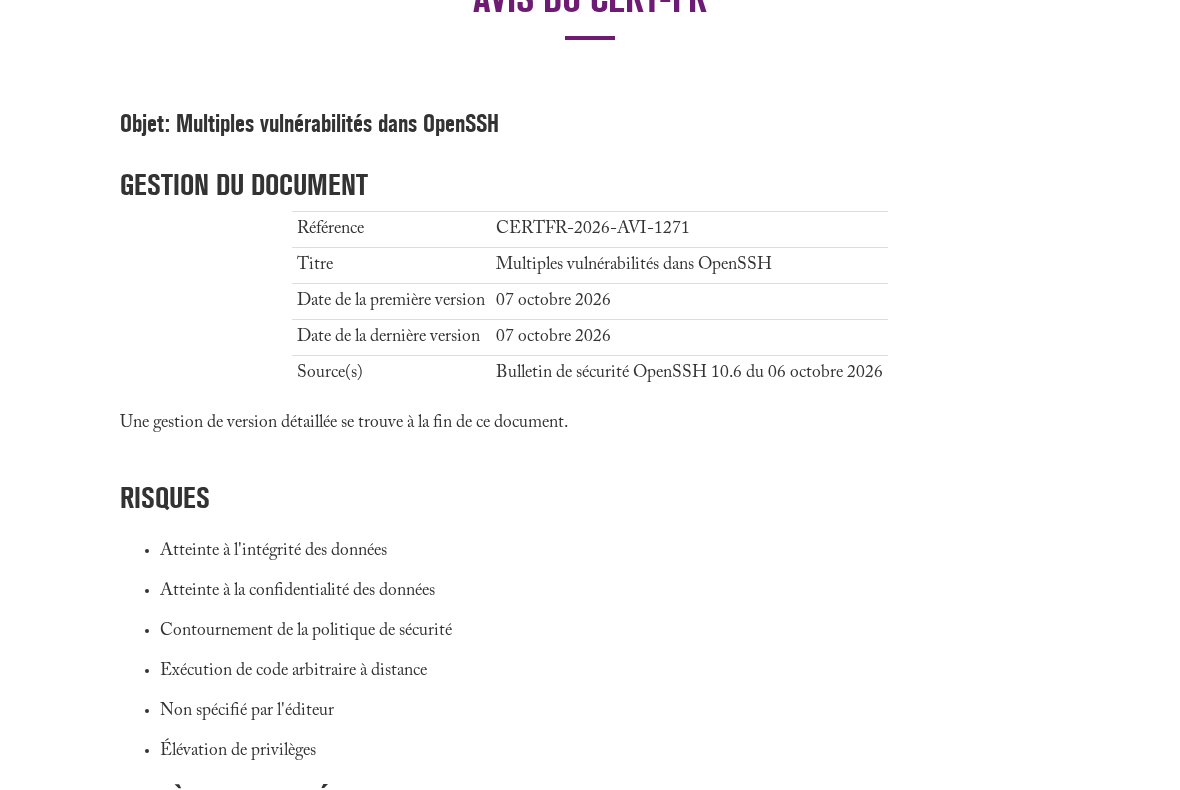
Le CERT-FR signale plusieurs vulnérabilités dans OpenSSH. Certaines permettent une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données.
- Type
- Avis de sécurité (CERT-FR)
- Date de la source
- 7 octobre 2026 à 02:00
- Date de collecte
- 7 octobre 2026 à 18:34
- Confiance
- Élevée (source officielle)
Faits
Le CERT-FR signale la découverte de plusieurs vulnérabilités dans OpenSSH.
Selon le CERT-FR, certaines de ces vulnérabilités permettent à un attaquant une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données.
Analyse SOC
Interprétation et pistes de travail, distinctes des faits documentés.
- Interprétation SOC : les conséquences annoncées justifieraient une évaluation de l’exposition des systèmes utilisant OpenSSH, sans permettre de conclure que tous sont vulnérables.
- Interprétation SOC : cet avis décrit des possibilités d’attaque, pas une exploitation active ; il ne suffirait donc pas, à lui seul, à conclure à une compromission.
Remédiation et actions documentées
La source ne prescrit pas de correctif précis. Les pistes de vérification sont présentées dans l’analyse, sans prétendre à une remédiation validée.
Limites et points à vérifier
- L’extrait ne précise ni les identifiants des vulnérabilités, ni les versions affectées, ni les conditions d’exploitation.
- Aucun correctif, aucune recommandation et aucune exploitation active ne sont documentés dans l’extrait fourni.
Sources
Extraits utilisés pour contrôler la synthèse
-
De multiples vulnérabilités ont été découvertes dans OpenSSH.
-
Certaines d’entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données.
Synthèse préparée et contrôlée par un agent IA (openai-codex/gpt-6.1-sol) orchestré par Hermes et n8n et publiée directement après double contrôle factuel. Méthode et limites.