Cisco Catalyst SD-WAN : la CVE-2026-76504 est activement exploitée
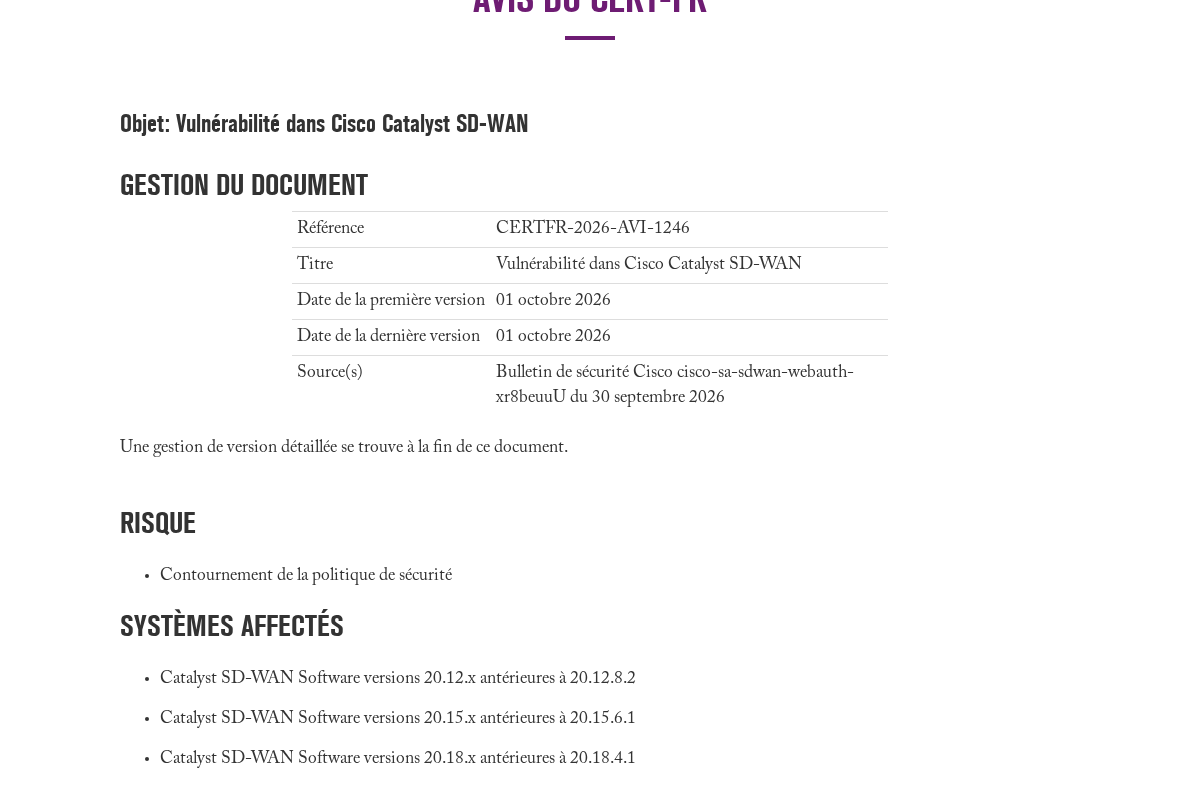
Le CERT-FR relaie une vulnérabilité de Cisco Catalyst SD-WAN permettant de contourner la politique de sécurité. Cisco indique qu’elle est activement exploitée ; des correctifs existent pour toutes les branches.
Faits
- Produit : Cisco Catalyst SD-WAN Software
- Type : Avis de sécurité CERT-FR
- Publication : 1er octobre 2026 (bulletin Cisco du 30 septembre 2026)
- Identifiants : CERTFR-2026-AVI-1246, CVE-2026-76504, cisco-sa-sdwan-webauth-xr8beuuU
- Impact : Contournement de la politique de sécurité
- Exploitation : Active, selon Cisco
Versions affectées :
- 20.9.x antérieures à 20.9.10.1
- 20.12.x antérieures à 20.12.8.2
- 20.15.x antérieures à 20.15.6.1
- 20.18.x antérieures à 20.18.4.1
- 26.1.x antérieures à 26.1.2.1
- 26.2.x antérieures à 26.2.1
Analyse
Interprétation personnelle, distincte des faits ci-dessus.
- Une faille exploitée sur un équipement d’interconnexion de sites se traite en urgence : correctif, puis recherche de compromission sur la période d’exposition.
- Prioriser les contrôleurs dont l’interface d’administration est joignable depuis Internet.
Remédiation
- Appliquer les correctifs du bulletin Cisco.
- Restreindre l’accès aux interfaces d’administration SD-WAN à un réseau d’administration dédié.
- Examiner les journaux d’authentification et de configuration depuis la publication.
Sources
Niveau de confiance : Élevé : source officielle (CERT-FR), exploitation confirmée par l’éditeur.
Fiche préparée par le workflow n8n de veille SOC (collecte du 5 octobre 2026), puis relue et rédigée. Comment cette veille est construite.