Darktrace vSensor — installation et configuration initiale sur Hyper-V
Installation et configuration initiale d’une sonde Darktrace vSensor 7.1.0 sous Hyper-V en entreprise : VM, réseau, Update key et Master. Captures expurgées ; recette finale Master et trafic à compléter.
| ENTREPRISE Infrastructure auto-hébergée |
Entreprise — réédition expurgée de la procédure fournie
1Objet
Installer l’appliance Darktrace vSensor sous Hyper-V, préparer ses interfaces de gestion et d’analyse, puis documenter le premier démarrage, les mises à jour et la liaison au Master. Cette procédure relève du contexte entreprise, distinct du laboratoire personnel.
La source fournie montre une appliance vSensor 7.1.0, un assistant Hyper-V et la console de configuration. Le Healthcheck photographié est daté du 9 octobre 2026. Les étapes observées sont distinguées des vérifications à effectuer : aucune commande ni intervention distante n’a été rejouée pour cette réédition.
2Périmètre et prérequis
Périmètre : appliance Hyper-V, disque préinstallé au format VHD, matériel virtuel, clavier, mot de passe local, nom d’hôte, interfaces, UpdateKey et menu Master. Hors périmètre : osSensors, réponse autonome, règles de détection, durcissement intégral de l’hyperviseur et preuve de mise en production.
| Prérequis | À préparer |
|---|---|
| Droits | Compte autorisé pour le portail Darktrace, accès à l’hyperviseur et accord de l’administrateur sécurité. |
| Image | Téléchargement officiel adapté à Hyper-V ; vérifier la version et les recommandations de l’éditeur avant création de la VM. |
| Ressources | Capacité CPU, RAM et disque adaptées au trafic prévu ; les valeurs de la capture sont un cas observé, pas un minimum officiel. |
| Réseau | Paramètres de gestion validés et source de trafic miroir autorisée, avec commutateurs distincts lorsque l’architecture le prévoit. |
| Secrets | Mot de passe local, Update key et jeton de liaison Master obtenus selon les droits du tenant et conservés dans un coffre autorisé. |
| Changement | Fenêtre d’intervention, accès console indépendant du réseau et retour arrière validés avec le référent. |
3Rôles et responsabilités
| Rôle | Responsabilité |
|---|---|
| Intervenant support / systèmes | Préparer la VM, relever les étapes et conserver les preuves non confidentielles. |
| Administrateur virtualisation et réseau | Valider le matériel virtuel, les commutateurs et l’acheminement du trafic miroir. |
| Administrateur Darktrace / sécurité | Valider les droits, obtenir ou générer les clés et le jeton de liaison, choisir le mode Master et effectuer la recette. |
| Référent de l’entreprise | Autoriser la captation de trafic, la fenêtre de changement et le partage de captures expurgées. |
4Procédure de mise en œuvre
4.1 Création de la VM
Depuis le portail client officiel Darktrace, récupérer l’image vSensor destinée à Hyper-V. Ne pas réutiliser une OVA VMware sur la seule base de son nom. Décompresser l’image selon les instructions associées à la version, puis ouvrir l’assistant Nouvel ordinateur virtuel dans Hyper-V.
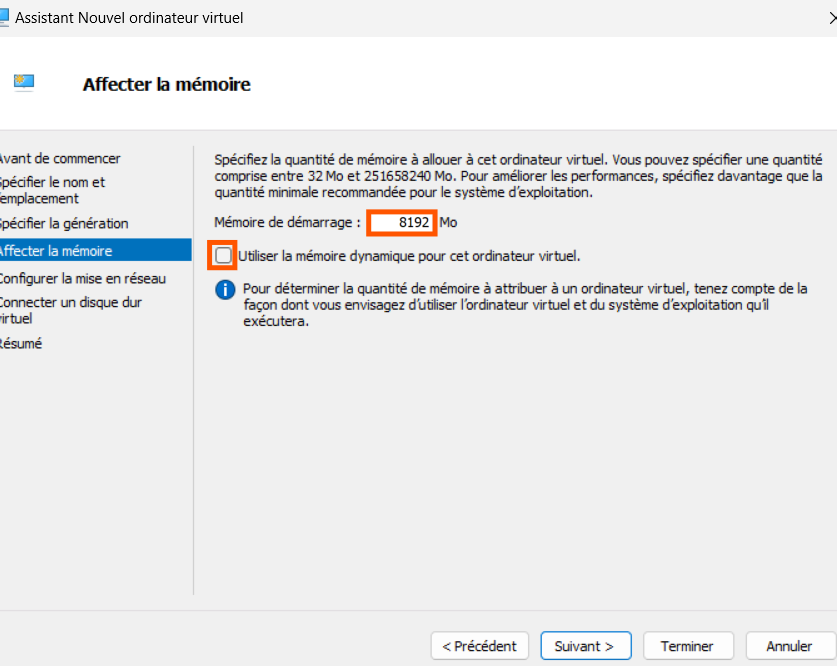
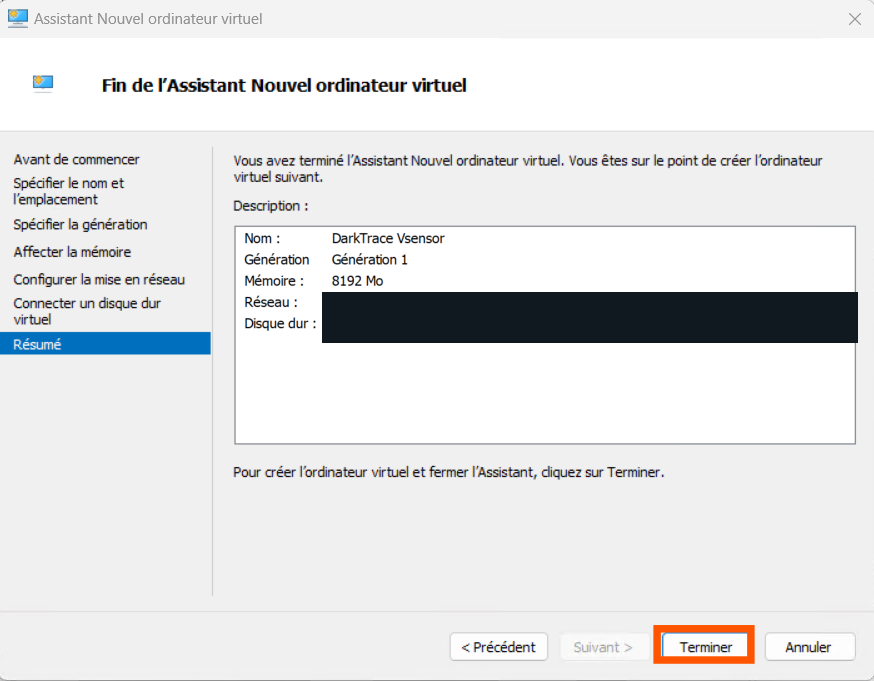
Dans le cas photographié, l’assistant utilise Génération 1, 8192 Mo de mémoire de démarrage et la mémoire dynamique décochée. Sélectionner le disque VHD existant de l’appliance plutôt que créer un disque vide. Vérifier le résumé, puis terminer la création. Les chemins de stockage et noms de réseaux sont masqués.
4.2 Cartes réseau et trafic miroir
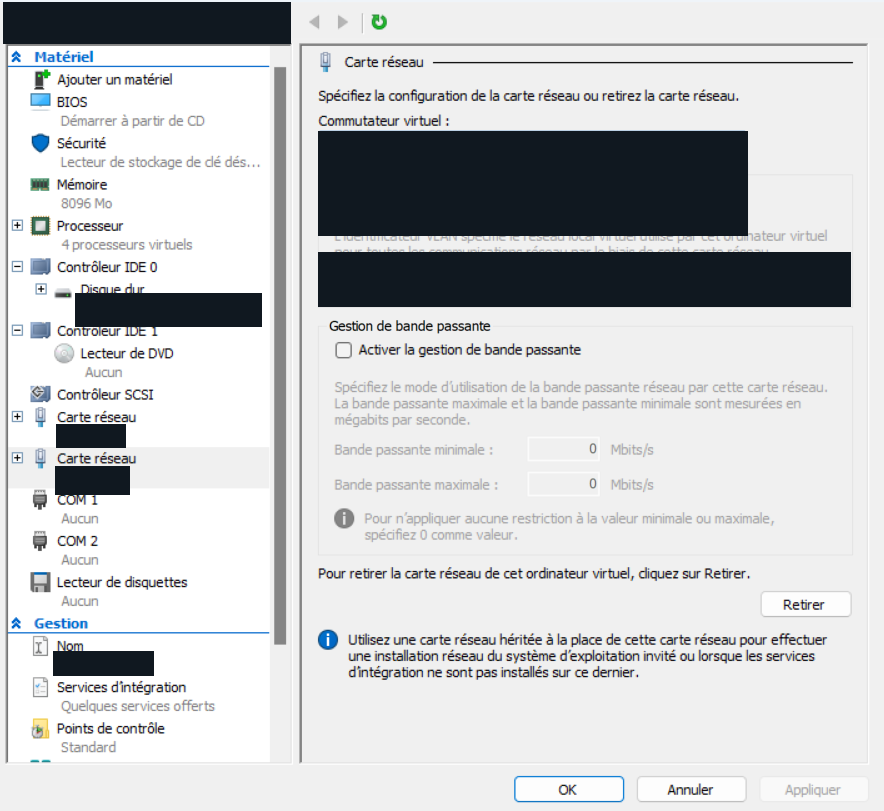
Identifier la carte de gestion et la carte destinée à l’analyse. Ajouter ou sélectionner la carte supplémentaire dans les paramètres Hyper-V, puis la raccorder au commutateur prévu pour le trafic miroir. Le nom des commutateurs et le numéro de VLAN restent dans la documentation interne.
La présence de deux cartes ne suffit pas : demander au référent réseau de vérifier le SPAN / port mirroring virtuel et son trajet jusqu’à l’interface d’analyse. Ne pas conclure à une réception de paquets sur la seule base du menu Hyper-V.
4.3 Premier démarrage
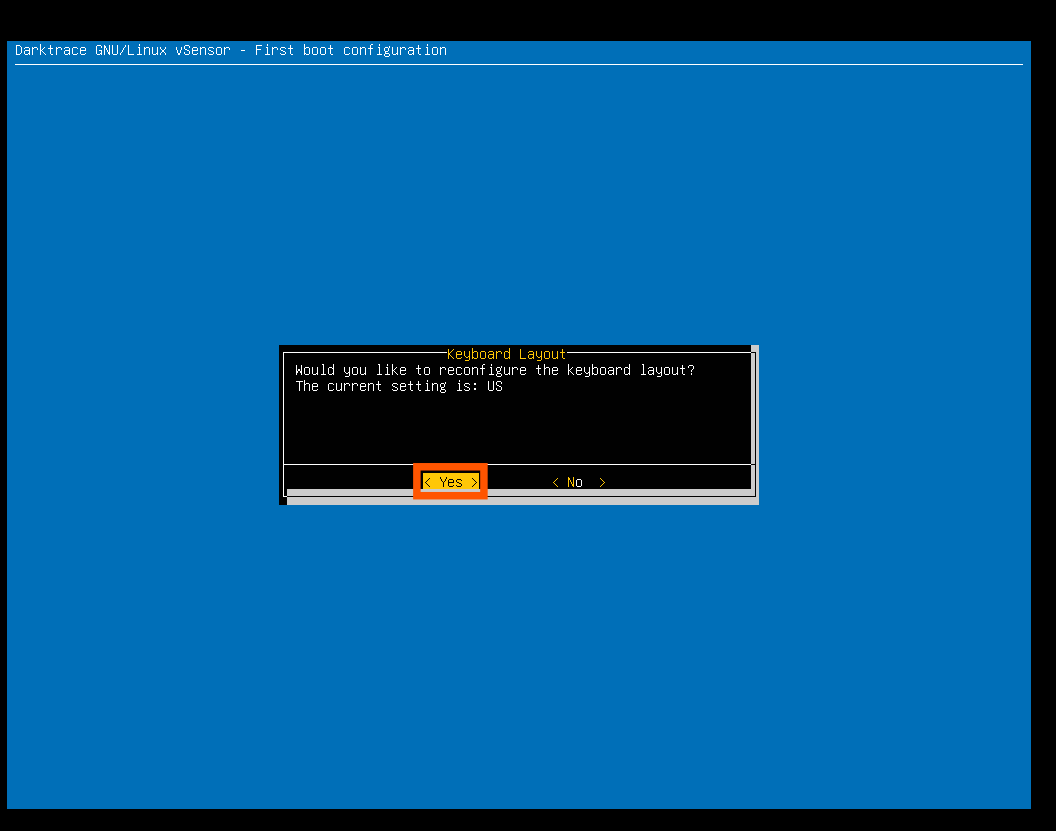
Démarrer la VM et ouvrir sa console. L’assistant initial propose de reconfigurer le clavier US ; sélectionner la disposition française appropriée et vérifier les caractères avant toute saisie de secret. La capture présente French sélectionné et plusieurs variantes AZERTY.
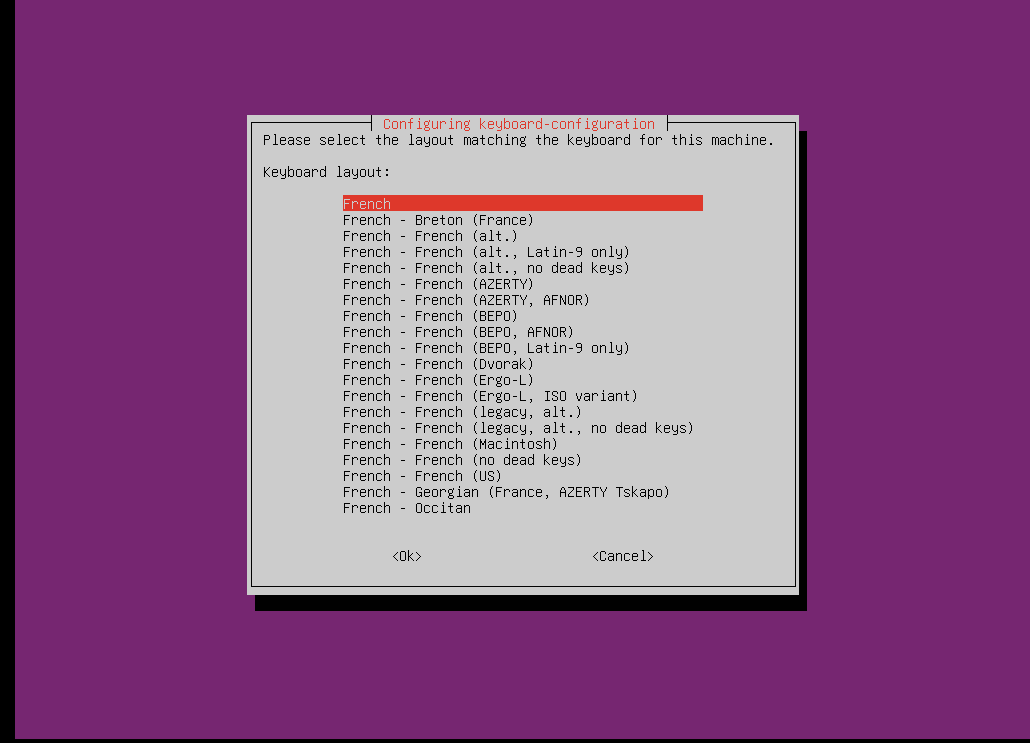
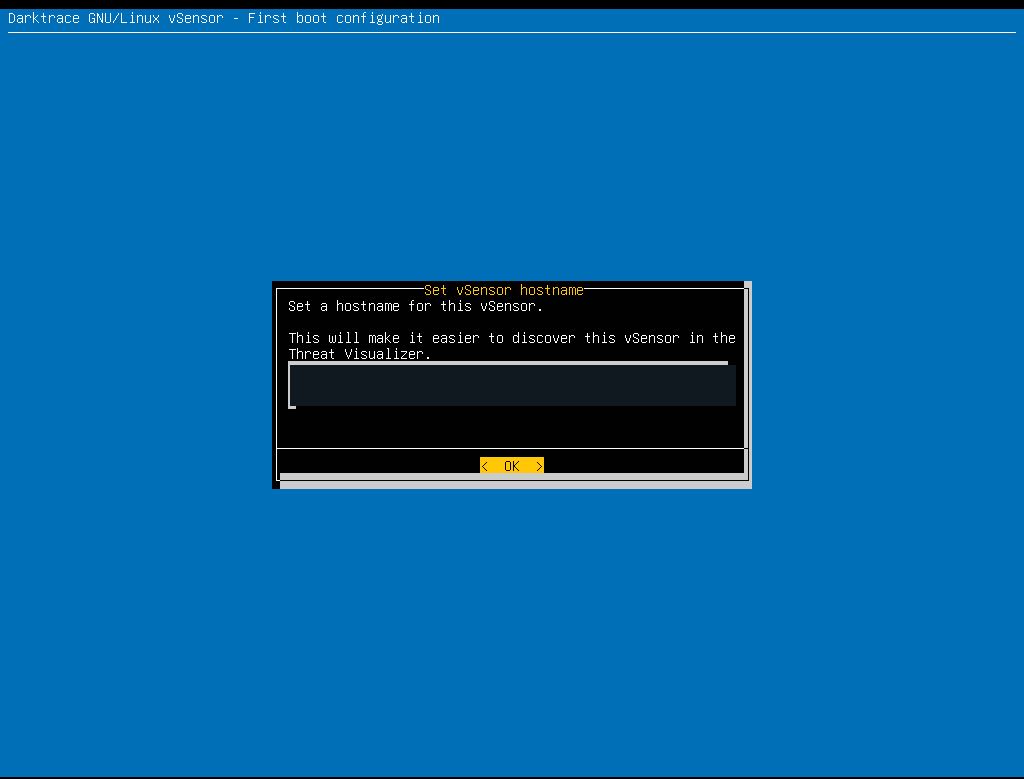
Définir puis confirmer un mot de passe administrateur local conforme à la politique de l’entreprise. Il ne doit apparaître ni dans la procédure, ni dans les captures, ni dans l’historique de commandes. Donner au vSensor un nom d’hôte conforme à la convention interne, puis terminer l’initialisation.
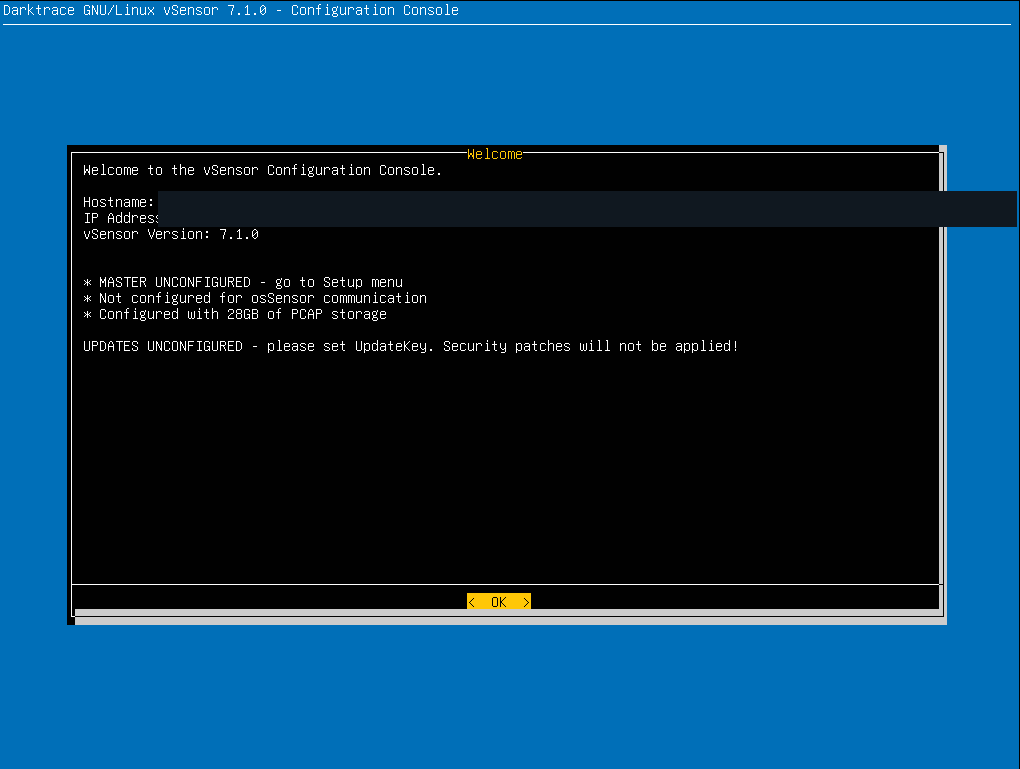
La console Welcome permet de constater le démarrage de vSensor 7.1.0. Dans la capture reçue, Master et Updates sont encore non configurés ; elle indique aussi une réserve PCAP de 28 GB et l’absence de configuration osSensor. Ce sont des états observés, pas des critères de recette remplis.
4.4 Réseau de gestion et interface d’analyse
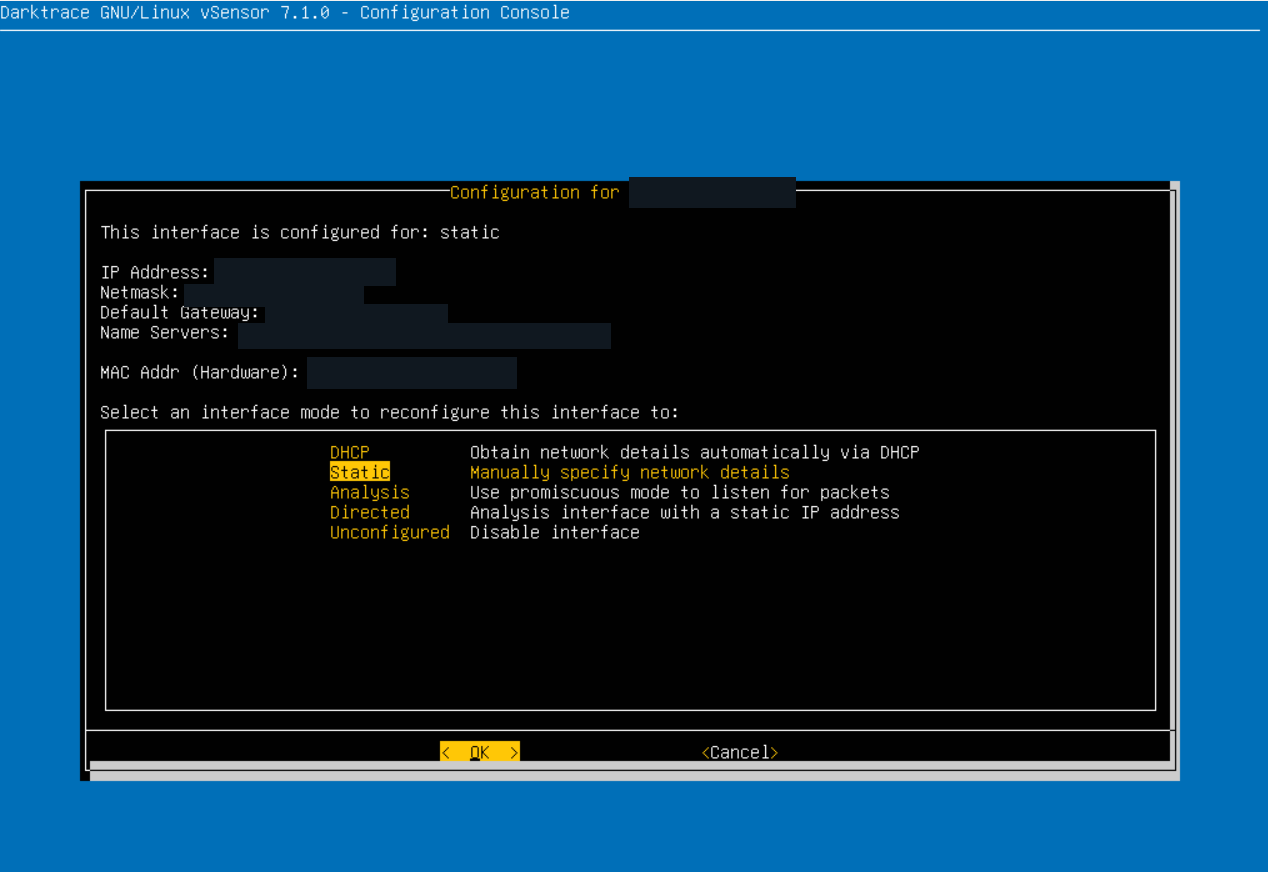
Dans Network, identifier l’interface de gestion. Choisir DHCP ou Static suivant le plan validé ; en mode Static, saisir l’adresse, le masque, la passerelle et les DNS dans la console privée. Conserver un accès console Hyper-V pour éviter une perte d’administration lors du changement.
Le menu propose Analysis pour l’écoute de paquets en mode promiscuité, Directed pour une interface d’analyse avec adresse statique et Unconfigured pour désactiver l’interface. Choisir le mode avec l’administrateur réseau selon l’architecture autorisée, sans confondre le réseau de gestion et la source de trafic miroir.
4.5 Update key
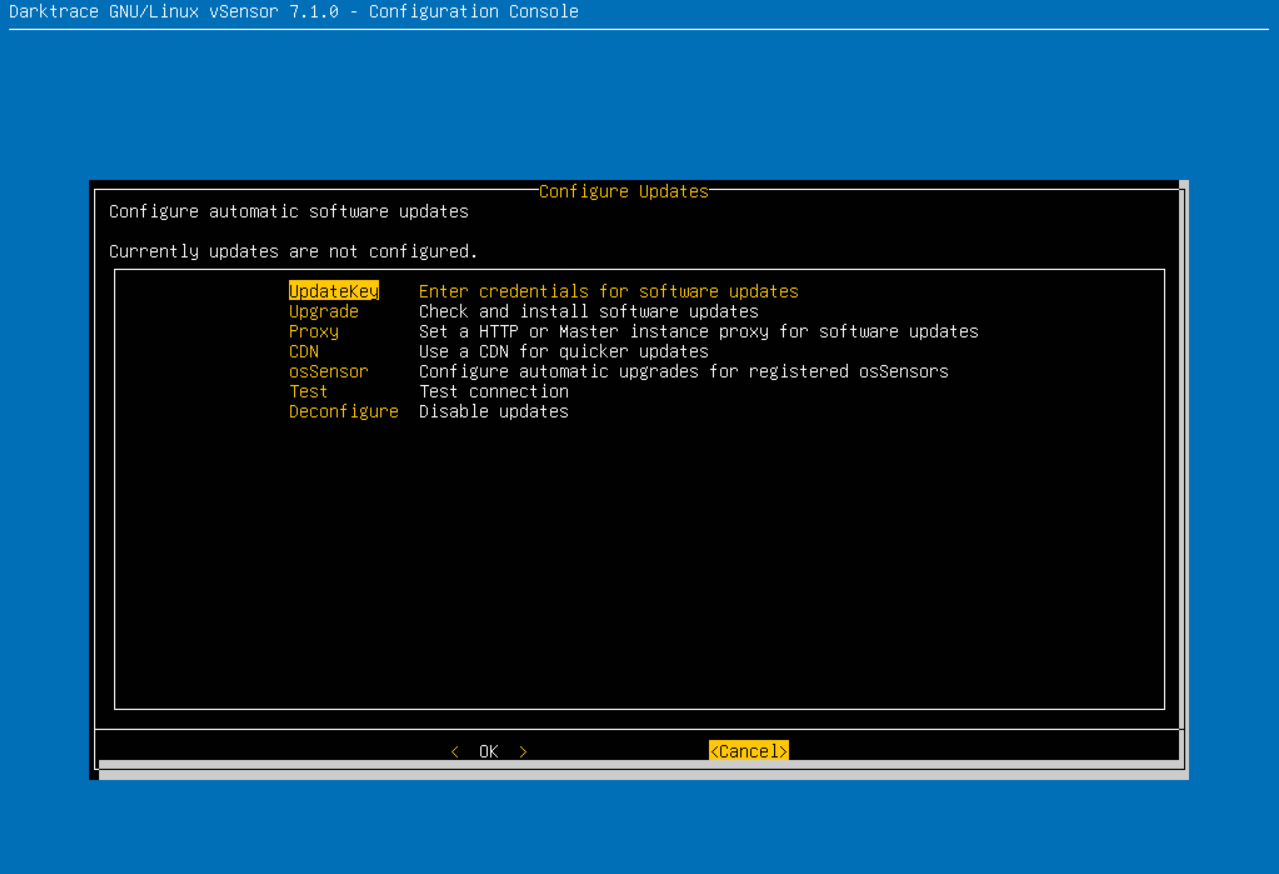
L’Update key fournit les informations d’authentification nécessaires aux mises à jour logicielles et de sécurité de l’appliance. Elle n’est ni le mot de passe local, ni le jeton de raccordement au Master, ni le HMAC osSensor.
Avec un compte autorisé, créer ou obtenir l’Update key depuis le portail en ligne Darktrace conformément aux droits du tenant et à la documentation de la version. Les captures ne montrent pas le formulaire de création du portail. Son emplacement exact doit être confirmé par l’administrateur Darktrace, et n’est pas inventé ici.
Dans la console vSensor, ouvrir Updates puis UpdateKey et saisir la clé en privé. Si l’environnement l’exige, renseigner Proxy / CDN. Utiliser Test pour contrôler la connexion ; Upgrade permet un contrôle et une installation manuelle. Noter uniquement le résultat et la date dans le ticket, jamais la clé.
4.6 Liaison Master
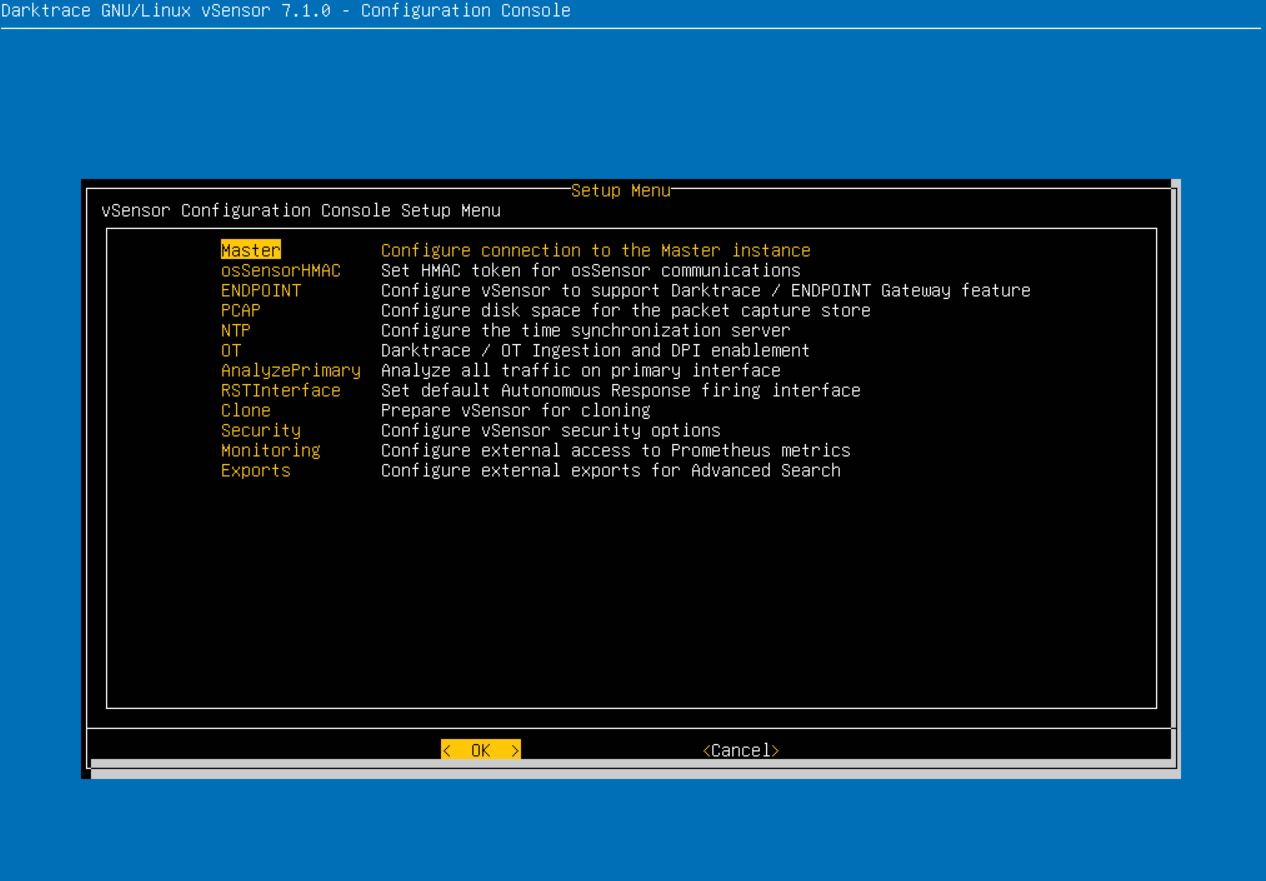
Le Master est l’instance Darktrace à laquelle la sonde transmet les données. Dans Setup, ouvrir Master. Obtenir ou créer la clé / le jeton de liaison avec l’administrateur depuis le portail ou la console Darktrace autorisée pour ce tenant, selon le mode et la version ; ne pas réutiliser l’Update key à cette place.
| Mode visible | Principe affiché dans la source | Point de vigilance |
|---|---|---|
| Push Token | Le vSensor initie une connexion TCP vers le Master et lui envoie les données. | Le jeton est un secret dédié au raccordement ; destination et flux à valider dans l’environnement réel. |
| Pull | Le vSensor attend la connexion du Master sur TCP 443. | Limiter le flux aux équipements autorisés ; ne pas exposer la sonde à Internet. |
| Legacy Push | Le vSensor initie une connexion vers le Master. | Le menu indique Not safe for untrusted networks ; ne pas choisir ce mode sur un réseau non fiable. |
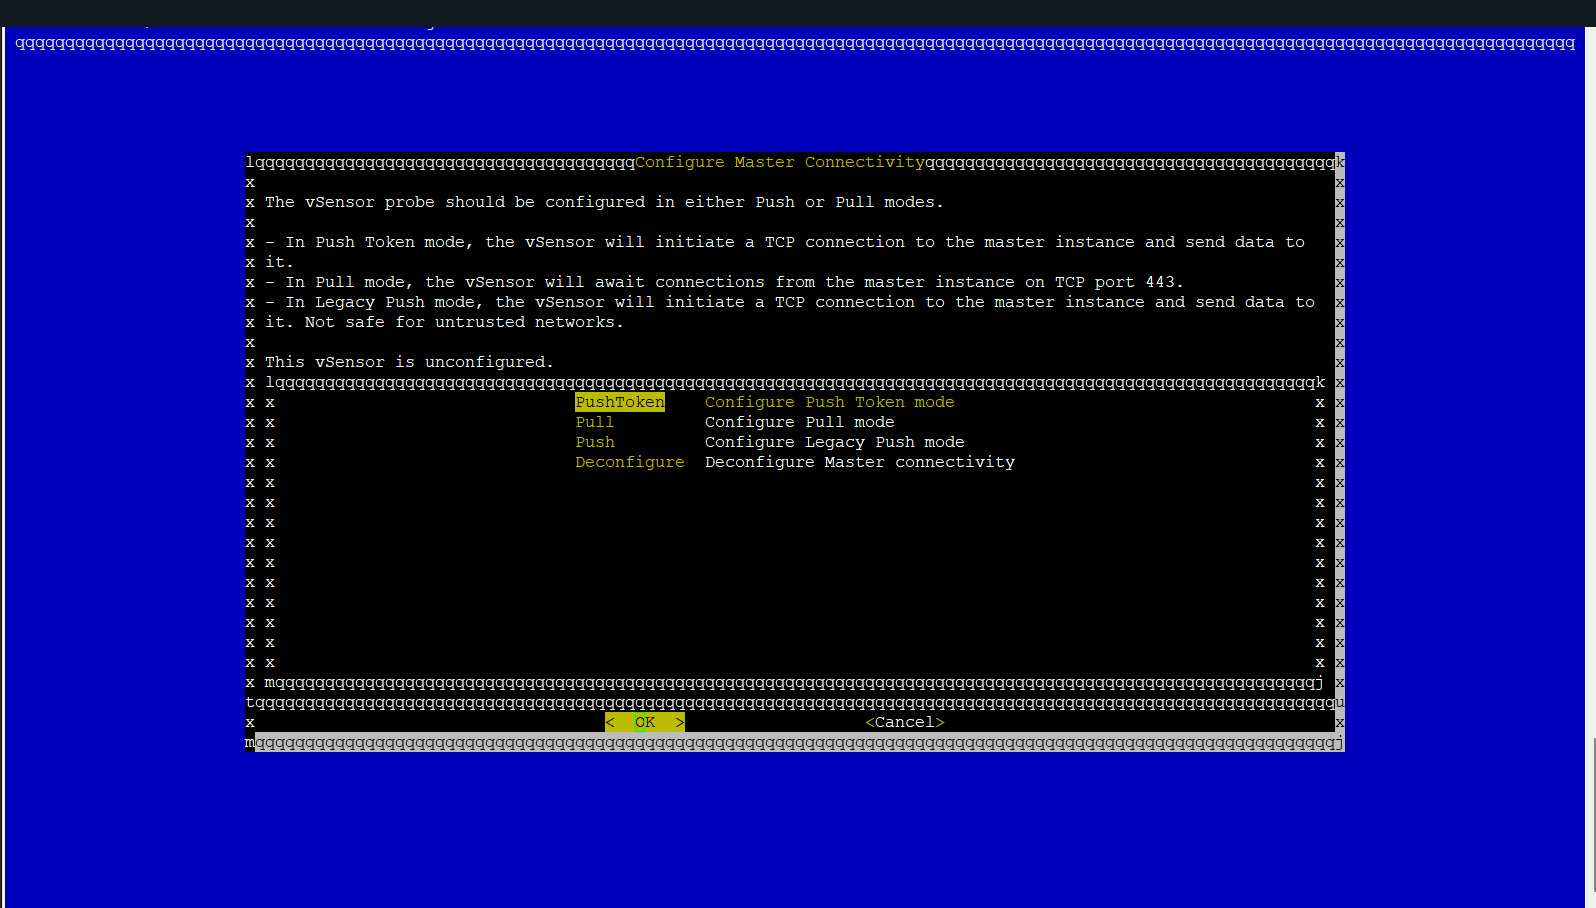
Sélectionner le mode validé, renseigner en privé les paramètres et le secret demandés, puis contrôler l’enregistrement côté Master et relancer Healthcheck. La source s’arrête sur vSensor unconfigured : la génération du jeton, sa saisie et l’enregistrement final ne sont pas démontrés.
4.7 Retour arrière
En cas de perte d’accès, reprendre la console Hyper-V et revenir au paramétrage réseau validé. En cas de mauvais raccordement, suspendre l’acheminement du trafic miroir avec le référent, corriger la configuration et révoquer les secrets exposés. Ne supprimer la VM ou le disque qu’après accord du responsable et vérification qu’aucune donnée utile n’est perdue. Aucun retour arrière n’a été exécuté pendant cette réédition.
5Intégration réseau
| Plan logique | But | Validation à effectuer |
|---|---|---|
| Gestion | Administration, DNS, mises à jour et liaison Master selon le mode. | Paramètres approuvés, résolution et accès autorisés ; pas de valeurs réseau dans le document public. |
| Analyse | Réception du trafic miroir autorisé. | Trajet SPAN vérifié avec le réseau, interface en mode adapté et compteur de paquets cohérent. |
| Master | Centralisation des données de la sonde. | Mode de connexion et règles de pare-feu limités aux sources et destinations nécessaires. |
| Temps | Horodatage cohérent pour les données collectées. | Dans le Healthcheck reçu, time_sync est OK et l’heure est gérée par Hyper-V ; revérifier dans la recette finale. |
6Durcissement et sécurité
- Conserver trois secrets distincts : mot de passe local, Update key et secret / jeton Master. Ne pas les confondre avec osSensorHMAC, qui concerne un autre usage.
- Utiliser un compte autorisé et un coffre de secrets ; ne pas transmettre les clés par un ticket public, une capture ou une messagerie non approuvée.
- Ne pas publier la console client du portail Darktrace, les champs de mot de passe, les valeurs de jeton, les logs privés ou les captures PCAP.
- Appliquer les mises à jour suivant la fenêtre validée, vérifier les résultats et conserver la traçabilité sans divulguer les secrets.
- Limiter les accès de gestion et les flux Master au périmètre autorisé ; ne pas activer de réponse autonome ou de fonctions supplémentaires sans validation.
Cette édition contient uniquement douze captures sélectionnées et expurgées parmi trente-neuf images uniques de la source. Les masques sont opaques, les périphéries identifiantes retirées et les fichiers exportés sans métadonnées d’origine. Les autres captures, notamment les formulaires de mot de passe, sont exclues.
7Vérifications finales
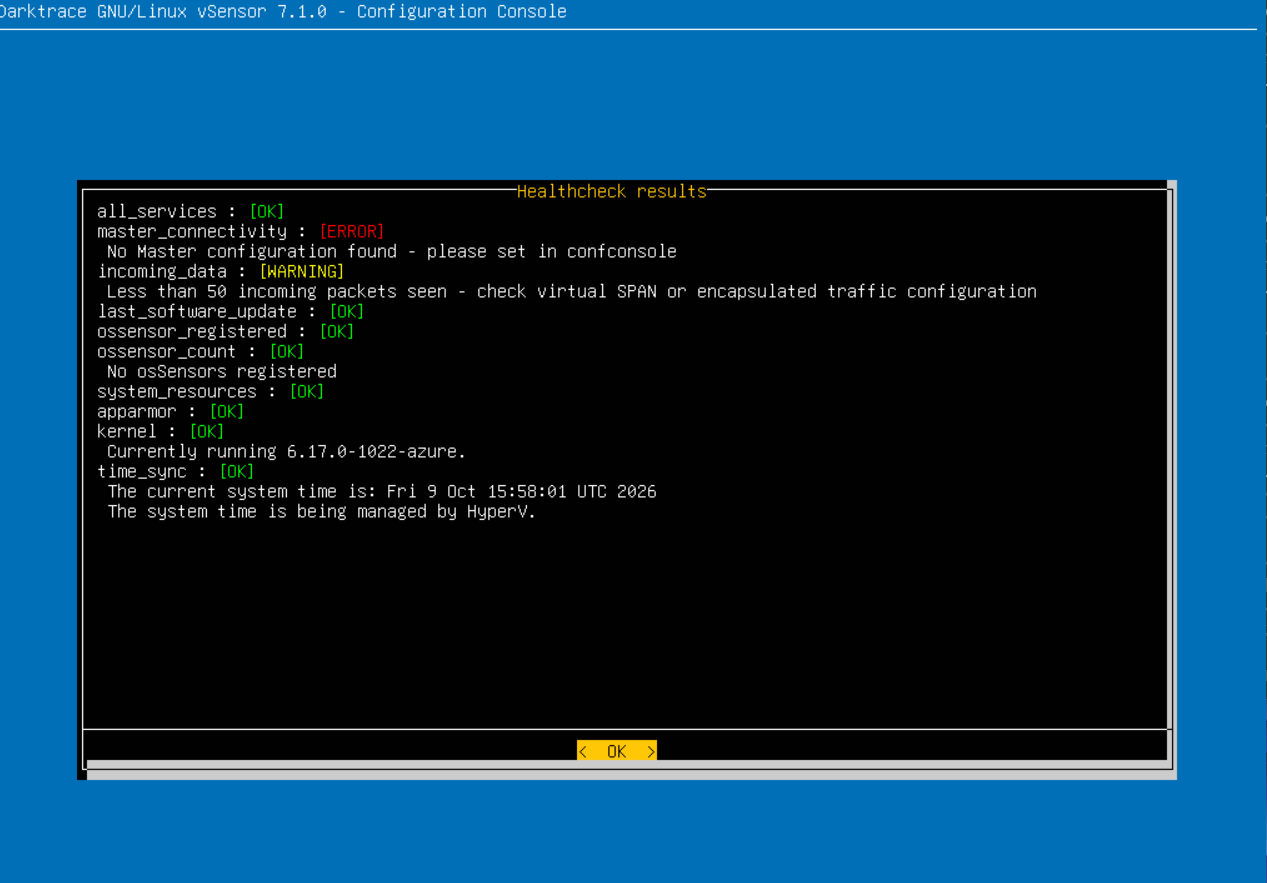
Le contrôle réel photographié montre des services locaux fonctionnels mais un raccordement incomplet. Les lignes ci-dessous sont transcrites depuis ce Healthcheck.
| Contrôle visible | Résultat historique observé | Interprétation |
|---|---|---|
| all_services | OK | Services locaux déclarés OK. |
| master_connectivity | ERROR — No Master configuration found | Liaison Master non configurée à cet instant. |
| incoming_data | WARNING — Less than 50 incoming packets seen | Trafic miroir ou encapsulé à vérifier ; réception normale non attestée. |
| last_software_update | OK | État de ce contrôle au moment photographié ; ne démontre pas la saisie ultérieure de l’Update key. |
| ossensor_count | OK — No osSensors registered | Aucun osSensor enregistré ; leur déploiement est hors périmètre. |
| system_resources, apparmor, kernel, time_sync | OK | Contrôles locaux visibles ; ils ne remplacent pas une recette de bout en bout. |
Recette à effectuer et à consigner
| Point | Critère à contrôler | État de preuve reçue |
|---|---|---|
| Console / VM | Démarrage sans erreur bloquante et accès local maîtrisé. | Console visible ; pas de nouveau test exécuté. |
| Mises à jour | Update key acceptée, Test concluant, résultat d’Upgrade consigné. | Non attesté par les captures. |
| Master | Enregistrement côté Master et Healthcheck sans erreur Master. | À compléter : ERROR visible dans la source. |
| Trafic | Acheminement miroir validé et paquets reçus en quantité cohérente. | À compléter : WARNING visible dans la source. |
| Recette sécurité | Contrôle avec le référent, périmètre de captation et habilitations validés. | À compléter dans le ticket interne. |
| Retour arrière | Paramètres antérieurs et procédure de reprise disponibles. | Non rejoué lors de cette réédition. |
8Références et historique des révisions
Source primaire : DARKTRACE Vsensor installation.docx fourni par le propriétaire, conservé sans modification. Les captures montrent Darktrace vSensor 7.1.0 et un Healthcheck du 9 octobre 2026. La note de la source demandant de supprimer les secrets et d’expliquer les clés a été remplacée par les rubriques de sécurité, Updates et Master.
Portail visible dans la source : https://customerportal.darktrace.com/software-downloads. Consulter les guides et notes de version depuis son compte autorisé ; aucune navigation authentifiée sur ce portail n’a été effectuée pendant cette rédaction.
| Version | Date | Évolution |
|---|---|---|
| 0.1 | 12/10/2026 | Réédition Entreprise au gabarit existant, douze captures expurgées, secrets exclus et résultats de contrôle historiques conservés. |
Le sommaire du DOCX contient des champs PAGEREF à actualiser dans Word ou LibreOffice ; la pagination doit être vérifiée après cette actualisation.
Document HTML autonome
Chargement du document HTML vérifié…
Version expurgée de la procédure fournie, avec téléchargements DOCX et HTML.