SonicWall SMA 1000 : SSRF et exécution de code activement exploitées
Deux vulnérabilités des passerelles d’accès distant SonicWall SMA 1000 sont exploitées : un SSRF sans authentification et une exécution de code. Patcher ne suffit pas, il faut traiter l’hypothèse de compromission.
Contexte
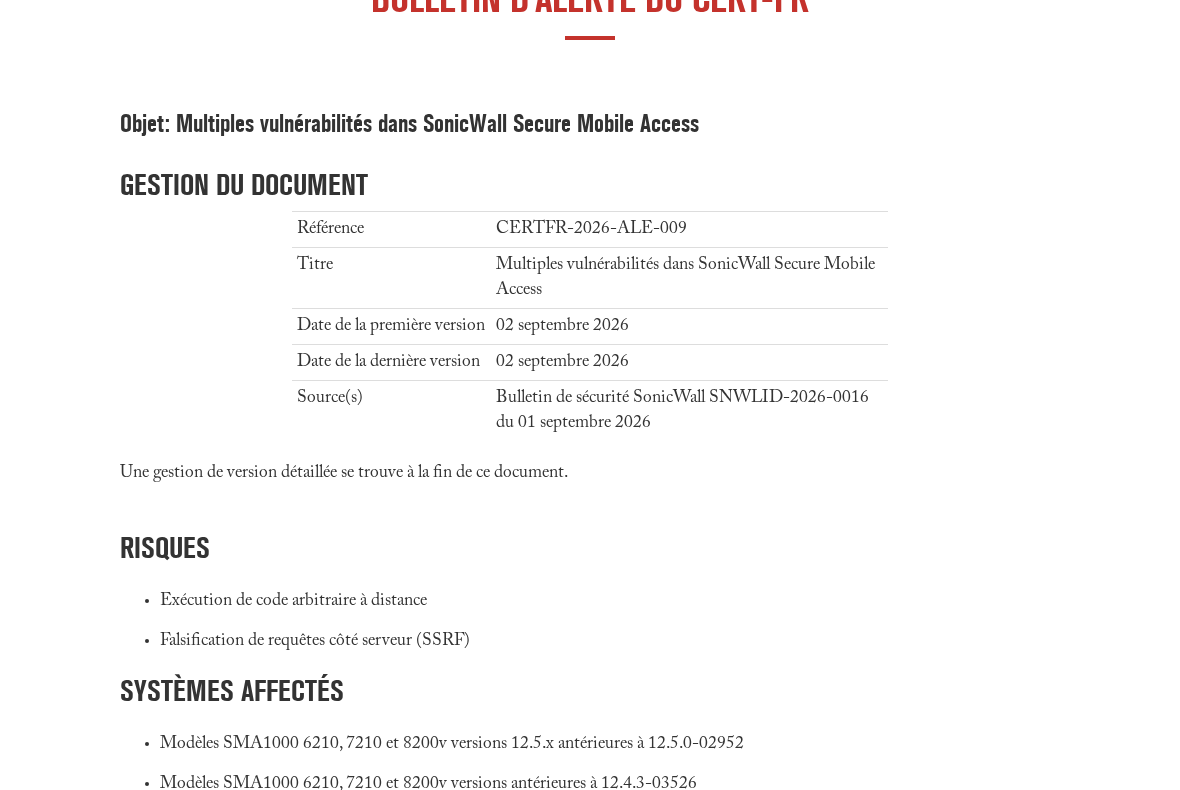
Les boîtiers SonicWall Secure Mobile Access 1000 (modèles 6210, 7210 et 8200v) fournissent l’accès distant VPN SSL aux utilisateurs nomades. Leur exposition sur Internet en fait un point d’entrée sensible. Le 2 septembre 2026, le CERT-FR a publié une alerte après la confirmation par l’éditeur que deux vulnérabilités sont activement exploitées. Le correctif est fourni par le bulletin SonicWall SNWLID-2026-0016 du 1er septembre.
Analyse
- CVE-2026-83548 (critique) : falsification de requêtes côté serveur (SSRF) exploitable sans authentification.
- CVE-2026-83549 : exécution de code arbitraire, qui nécessite des droits administrateur.
- Versions concernées : branche 12.5.x antérieure à 12.5.0-02952 et versions antérieures à 12.4.3-03526.
- Les deux failles se complètent : le SSRF donne un point d’entrée anonyme, l’exécution de code donne la main sur l’équipement une fois un accès administrateur obtenu.
Remédiation
- Appliquer immédiatement les versions corrigées.
- Si l’équipement était exposé avant la mise à jour, suivre la recommandation du CERT-FR : réinstaller le système, changer tous les mots de passe utilisateurs et administrateurs, réinitialiser les secrets TOTP.
- Restreindre l’interface d’administration au seul réseau de gestion et centraliser les journaux de la passerelle dans le SIEM.
À retenir
- Les équipements de bordure (VPN SSL, pare-feu) restent la cible prioritaire des attaquants.
- Quand une faille est déjà exploitée, le correctif ferme la porte mais ne fait pas partir un intrus déjà entré : il faut aussi renouveler les secrets.