MITRE ATT&CK : cartographier la couverture de détection d’un SOC
ATT&CK décrit les tactiques et techniques des attaquants ; s’en servir pour cartographier ses règles de détection révèle immédiatement les angles morts.
Contexte
Un SOC accumule vite des centaines de règles. Sans référentiel commun, il est difficile de comparer les techniques couvertes par les règles. MITRE ATT&CK fournit ce langage commun.
Analyse
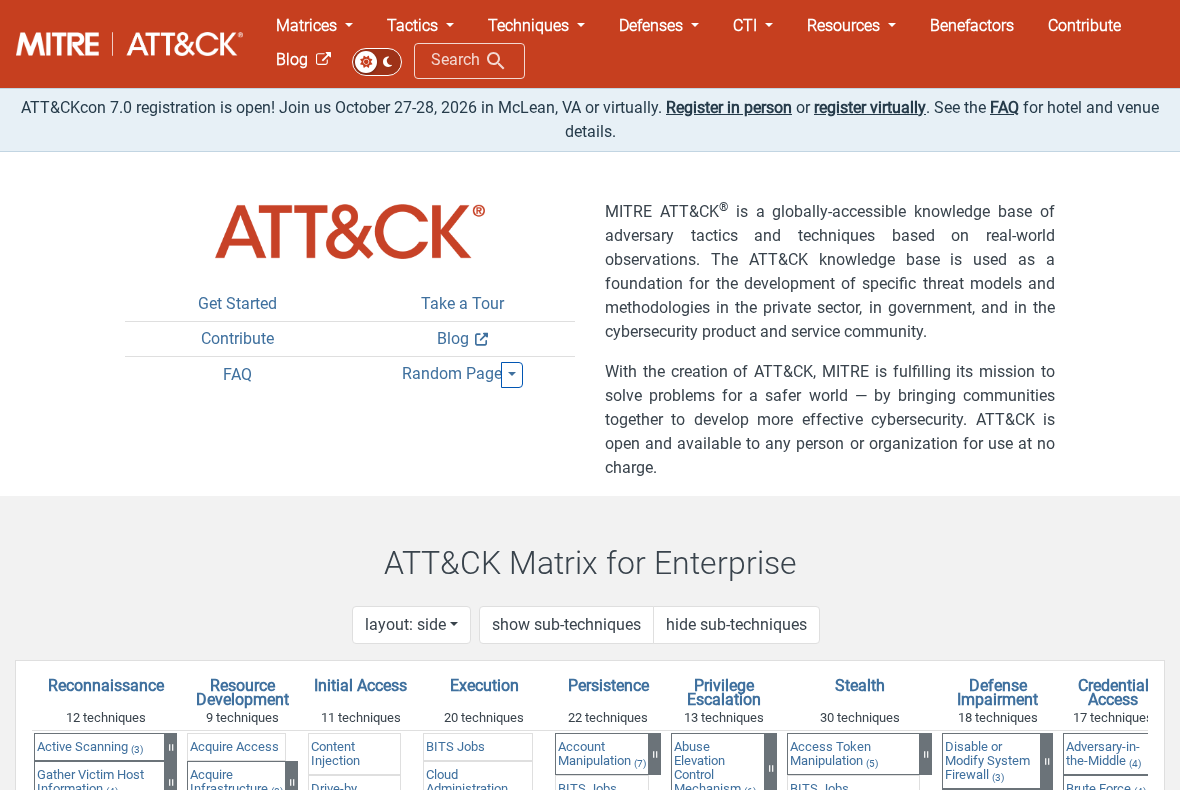
La matrice Enterprise organise le comportement adverse en tactiques (l’objectif : accès initial, persistance, élévation de privilèges, mouvement latéral…) et en techniques identifiées (ex. T1110 brute force, T1558.003 Kerberoasting). Associer chaque règle SIEM à une technique permet de produire une carte de couverture avec ATT&CK Navigator.
À retenir
- Taguer chaque règle de détection avec son identifiant ATT&CK.
- Prioriser les techniques les plus utilisées contre son secteur plutôt que viser 100 % de couverture.
- Wazuh associe déjà de nombreuses règles à des techniques ATT&CK : un bon point de départ.